Хакнат сайт: как да разберете и какво да направите
По какво да познаете, че сайтът ви е хакнат, как да проверите сами, какво да направите в първия час и как да почистите сайта и да махнете предупреждението на Google.
Търсите собствената си фирма в Google и под името на сайта стои предупреждение: „Този сайт може да е хакнат“. Или клиент ви звъни, че като отвори сайта от телефона, го прехвърля към някакво казино. Или хостингът ви пише, че от акаунта ви тръгват хиляди спам писма. Каквато и да е първата следа, усещането е едно и също: някой е влязъл там, където не би трябвало.
Хакнатият сайт е неприятен, но не е катастрофа, ако се действа спокойно и в правилния ред. В тази статия ще видите по какво да познаете, че сайтът ви е хакнат, как да проверите сами, какво да направите в първия час, как се почиства сайтът и как да махнете предупреждението на Google. Накрая ще разберете и как да не се стигне дотам отново.
Накратко
- Повечето сайтове не се хакват от човек, а от автоматични програми, които търсят остарял софтуер и слаби пароли.
- Най-честите признаци са предупреждение в Google, пренасочване към чужди сайтове, непознати страници в търсачката и нови администратори, които не сте създавали.
- Първо сменете всички пароли и се свържете с хостинга. Не трийте нищо напосоки, защото губите следите, по които се разбира как е влязъл нападателят.
- Най-сигурното почистване е връщане от чисто резервно копие, последвано от затваряне на пробойната. Иначе сайтът се заразява отново до дни.
Какво означава „хакнат сайт“
Когато се каже „хакнат сайт“, повечето хора си представят смазана начална страница с чуждо съобщение. Така наистина изглеждаха атаките преди години. Днес това е рядкост, защото е шумно. Нападателят предпочита сайтът да изглежда нормално за собственика и да работи за него тихо, колкото се може по-дълго.
Ето какво се случва най-често:
- Скрити спам страници. В сайта се появяват стотици или хиляди страници за лекарства, хазарт или фалшиви стоки. Вие не ги виждате в менюто, но Google ги индексира и името на сайта ви се появява до чужди ключови думи.
- Пренасочване. Посетителите, които идват от Google или от телефон, биват прехвърляни към друг сайт. Вие, когато пишете адреса директно, виждате всичко нормално.
- Зловреден код за посетителите. Сайтът се опитва да зарази компютрите на хората, които го отварят, или им показва фалшиви съобщения за „вирус“ и „награда“.
- Фалшиви страници за вход. В папка на сайта се качва копие на страница на банка или куриер, а линкът се разпраща по имейл. Вашият домейн става прикритие за измама.
- Изпращане на спам. Скрипт в сайта използва сървъра за масово изпращане на писма. Последиците са, че и вашите истински имейли започват да отиват в спам.
- Задна врата. Малък файл, който позволява на нападателя да се върне по всяко време, дори след като смените паролите. Почти винаги присъства, независимо какво друго е направено.
Защо хакват точно вашия сайт
„Аз съм малка фирма, кому съм притрябвал?“ Това е най-честата реакция и разбираема, но в повечето случаи няма „кой“. Хакването рядко е лично. Програми обхождат интернет денонощно и проверяват милиони сайтове за едни и същи слабости: стара версия на плъгин с известна пробойна, администраторски вход с парола като „admin123“, забравена инсталация в подпапка.
Когато намерят такава слабост, не ги интересува дали сайтът е на банка или на квартален фризьорски салон. Ценното е самият сървър: неговият IP адрес, репутацията на домейна ви пред Google, възможността да изпраща писма и да хоства страници. Малките сайтове всъщност са по-лесна цел, защото по-рядко се обновяват и по-рядко някой ги наблюдава.
Признаци, че сайтът ви е хакнат
Някои признаци се виждат веднага, други се крият с месеци. Ето кои да не пренебрегвате:
- В резултатите на Google под сайта ви пише „Този сайт може да е хакнат“ или „Този сайт може да навреди на компютъра ви“.
- Браузърът показва червен екран с предупреждение за опасен или измамен сайт.
- Сайтът ви пренасочва към чужд сайт, но само понякога, само от телефон или само когато идвате от Google.
- В Google Search Console има съобщение в раздела „Проблеми със сигурността“.
- Хостингът ви е изпратил писмо за зловреден код, за масово изпращане на имейли или е спрял акаунта.
- В администрацията има потребители, които не сте създавали, или вашият потребител вече не е администратор.
- Във файловете има непознати файлове, а някои съществуващи са променени в дни, в които никой не е работил по сайта.
- Имейлите ви внезапно започват да отиват в спам или да се връщат като отказани.
- Трафикът от Google рязко пада, а в Search Console се появяват хиляди страници, които не са ваши.
Ако разпознавате два или повече от тези признака, приемете, че сайтът е компрометиран, докато не се докаже противното. Да изгубите час в проверка е много по-евтино от това да оставите проблема да расте седмици.
Как да проверите сами дали сайтът е хакнат
Не е нужно да сте програмист, за да направите първата проверка. Ето няколко стъпки, които отнемат около половин час.
Потърсете сайта си в Google. Напишете в търсачката site:вашиятдомейн.bg. Ще видите страниците, които Google познава от сайта ви. Ако между тях има заглавия на японски, реклами на лекарства или страници, които никога не сте правили, това е ясен знак за скрити спам страници.
Отворете Google Search Console. Разделът „Проблеми със сигурността“ показва дали Google е открил зловреден код, измамни страници или хакнато съдържание. Там ще видите и примерни адреси, които помагат да намерите проблема.
Проверете статуса в Google Безопасно сърфиране. В отчета за прозрачност на Google има страница, на която въвеждате адреса си и виждате дали сайтът е отбелязан като опасен.
Отворете сайта като посетител. Използвайте телефон с мобилни данни, а не офис мрежата, и стигнете до сайта през търсене в Google, а не директно. Някои атаки показват пренасочването само на посетители, които идват по този път.
Прегледайте потребителите и файловете. В администрацията на сайта проверете списъка с потребители. В контролния панел на хостинга вижте кои файлове са променяни наскоро. Файл с непознато име, особено в папката за качени снимки, е тревожен сигнал.
Ето какво обикновено стои зад най-честите признаци:
| Какво виждате | Какво обикновено означава | Откъде да започнете |
|---|---|---|
Непознати страници при търсене site: |
Скрити спам страници, създадени от нападателя | Search Console и непознатите файлове в сайта |
| Пренасочване само от телефон или от Google | Променен .htaccess или скрипт в темата |
Последно променените файлове и настройките на сървъра |
| Червено предупреждение в браузъра | Зловреден код или измамна страница в сайта | Раздела „Проблеми със сигурността“ в Search Console |
| Имейлите ви отиват в спам | Сайтът изпраща масово писма от ваше име | Писмата на хостинга и непознатите скриптове |
| Непознат администратор | Нападателят си е оставил вход | Изтриване на потребителя и смяна на всички пароли |
Какво да направите в първия час
Когато разберете, че сайтът е хакнат, първият импулс е да изтриете всичко подозрително. Не го правете. Без следите няма да разберете как е влязъл нападателят, а щом не затворите входа, той ще се върне. Ето разумен ред:
- Свържете се с хостинга. Кажете какво виждате. Те имат достъп до логовете на сървъра и често могат да покажат точно кой файл и откога е заразен.
- Направете копие на сегашното състояние. Да, на заразения сайт. То ще послужи за анализ. Пазете го отделно и не го възстановявайте.
- Сменете всички пароли. За контролния панел на хостинга, за FTP, за базата данни, за администрацията на сайта и за пощенските кутии на домейна. Ако може, направете го от друг компютър, защото понякога заразата е тръгнала от компютъра на собственика.
- Ако сайтът заразява посетители, го спрете временно. Страница „в процес на поддръжка“ за ден е много по-малка беда от това клиентите ви да хванат вирус от вашия сайт.
- Предупредете хората, ако е нужно. Ако от вашия домейн са тръгнали измамни писма, кратко съобщение до клиентите пази доверието много повече от мълчанието.
Как се почиства хакнат сайт
Има два основни пътя и изборът зависи от това дали имате чисто резервно копие.
Връщане от резервно копие
Това е най-бързият и най-сигурният начин. Намерете копие отпреди заразата и върнете сайта към него. Трудната част е да прецените датата. Ориентирайте се по най-ранния признак, който сте забелязали, и по датите на променените файлове, а след това изберете копие с няколко дни по-старо от тях.
Копието обаче връща и старата пробойна. Ако веднага след възстановяването не обновите софтуера и не смените паролите, сайтът ще бъде заразен отново по същия път, понякога още същия ден.
Ръчно почистване
Ако нямате копие или всички копия вече са заразени, остава ръчното почистване. То изисква търпение:
- сравнете файловете на системата с оригиналните от официалния източник и подменете всички, които се различават;
- потърсете изпълними файлове там, където не им е мястото, най-често в папката за качени снимки;
- проверете
.htaccessи началните файлове за непознати пренасочвания; - прегледайте базата данни за вмъкнати скриптове и непознати потребители;
- инсталирайте наново всички добавки и теми от официалния им източник, а не от архиви, които държите на компютъра си.
Ръчното почистване на сериозно заразен сайт е работа за специалист. Ако пропуснете дори един скрит файл, всичко започва отначало.
Как да махнете предупреждението на Google
Дори след като сайтът е чист, предупреждението в Google не изчезва само. Трябва да кажете на Google, че проблемът е решен.
Влезте в Search Console, отворете „Проблеми със сигурността“ и изберете заявка за преглед. Опишете накратко какво е открито и какво сте направили: изтрити файлове, обновен софтуер, сменени пароли. Конкретното описание помага, а общото „всичко е оправено“ по-често води до отказ.
Прегледът обикновено отнема от един до няколко дни. Ако Google открие останала зараза, ще получите отказ с примери и трябва да повторите почистването. Скритите спам страници отпадат от резултатите постепенно, докато търсачката ги обходи отново и види, че вече не съществуват.
Хакнат WordPress сайт: на какво да внимавате
WordPress е най-разпространената система за сайтове и затова е най-честата цел. Самото ядро е добре защитено и се обновява редовно. Почти винаги пробивът идва от нещо около него:
- Остарели плъгини и теми. Това е причина номер едно. Когато в плъгин бъде открита пробойна, програмите започват да я търсят масово още същата седмица.
- „Безплатни“ платени теми. Платени теми и плъгини, свалени от съмнителни сайтове, много често идват със заложена задна врата.
- Забравени инсталации. Стар тестов сайт в подпапка, който никой не обновява, дава достъп до целия хостинг акаунт.
- Слаби пароли и потребител „admin“. Автоматичните опити за вход вървят денонощно.
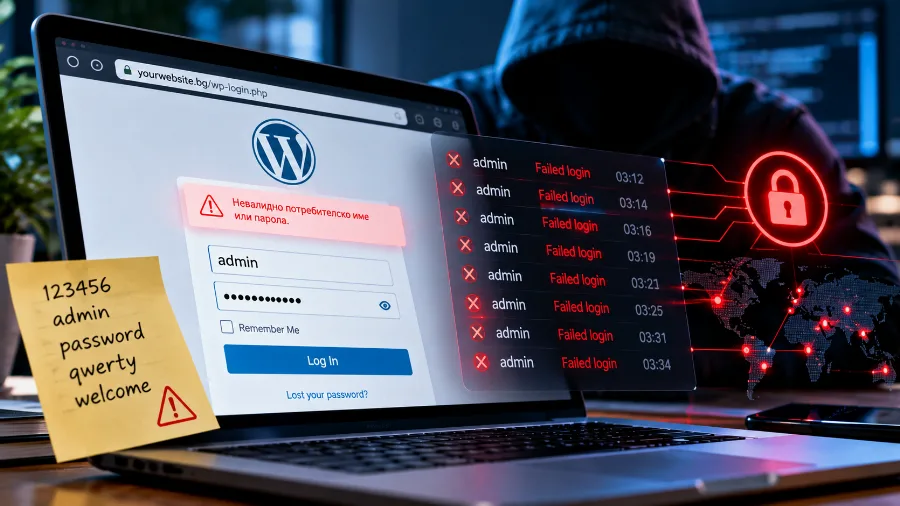
След почистване на WordPress сменете и ключовете за сигурност във файла wp-config.php. Така всички отворени сесии, включително тези на нападателя, се прекратяват. Изключете и редактора на файлове в администрацията, за да не може някой с откраднат достъп да променя кода оттам. Ако сега избирате къде да държите WordPress сайт, вижте и как да изберем WordPress хостинг, защото част от защитата се прави на ниво сървър.
Как да не се повтори
Повечето хаквания са предотвратими с няколко навика, които не струват почти нищо:
- Обновявайте редовно. Системата, плъгините, темите и версията на PHP. Включете автоматичните обновления там, където е безопасно.
- Махнете ненужното. Всеки неизползван плъгин и всяка стара инсталация са врата, която някой трябва да пази.
- Използвайте силни и различни пароли. И двуфакторно влизане за администрацията и за контролния панел на хостинга.
- Давайте само нужния достъп. Човекът, който пише статии, не се нуждае от администраторски права.
- Пазете резервни копия на отделно място. Копие на същия сървър може да бъде заразено или изтрито заедно със сайта. Проверявайте поне веднъж, че възстановяването наистина работи.
- Сканирайте файловете. Редовната проверка за зловреден код открива заразата за часове, а не за месеци.
Хакване или DDoS атака: каква е разликата
Двете често се бъркат, защото и в двата случая сайтът „не работи както трябва“. Разликата е съществена. При хакване някой влиза в сайта и променя нещо в него: файлове, база данни, потребители. При DDoS атака никой не влиза, а сайтът просто се затрупва с толкова заявки, че спира да отговаря. Когато атаката свърши, той работи нормално.
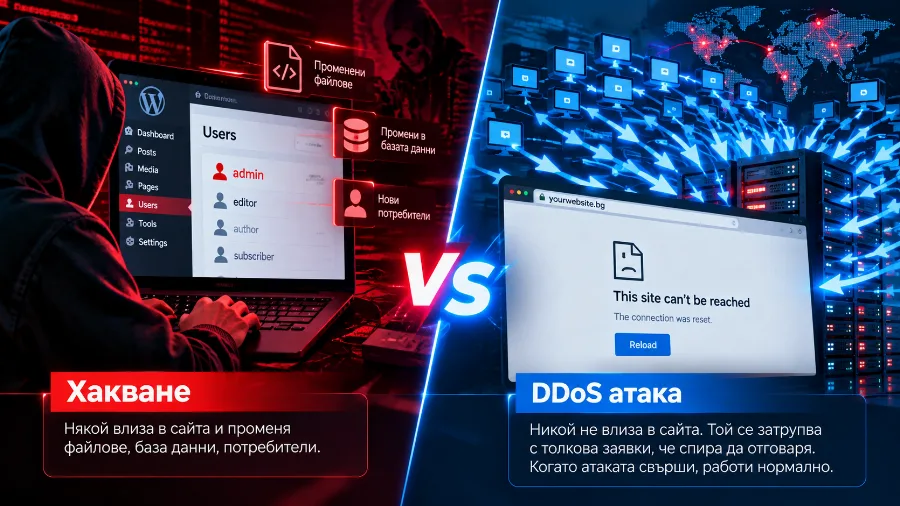
Затова и мерките са различни. Срещу хакване помагат обновленията, паролите и сканирането. Срещу затрупването помага филтрирането на трафика, преди да стигне до сървъра. Повече за това можете да прочетете в статията за DDoS атаката.
Кога е време да смените хостинга
Невинаги хостингът е виновен за хакването. Най-често причината е в самия сайт. Има обаче случаи, в които средата ви оставя без защита:
- сървърът работи със стара версия на PHP, която вече не получава поправки за сигурност;
- няма автоматични резервни копия или се пазят само на същата машина;
- няма сканиране за зловреден код и защитна стена, която да спира познатите атаки;
- при проблем поддръжката отговаря след дни и не може да ви покаже логовете.
Ако разпознавате тези неща, почистете сайта и го преместете. Добрият споделен хостинг включва сканиране за вируси, защитна стена (WAF) и нощни резервни копия на отделен сървър, които връщате сами от панела. Как да преместите сайта без прекъсване, сме описали стъпка по стъпка в статията за прехвърляне на сайт на друг хостинг.
Често задавани въпроси
Как да разбера дали сайтът ми е хакнат?
Най-бързо е да потърсите site:вашиятдомейн.bg в Google и да отворите раздела „Проблеми със сигурността“ в Search Console. Непознати страници, пренасочвания, предупреждения в браузъра и непознати администратори са сигурни признаци.
Може ли сайтът да е хакнат, без да личи?
Да, и това е най-честият случай. Съвременните атаки са направени така, че собственикът да не забележи нищо. Пренасочването се показва само на част от посетителите, а спам страниците не се виждат в менюто.
Колко време отнема Google да махне предупреждението?
След като почистите сайта и изпратите заявка за преглед, обикновено от един до няколко дни. Ако остане зараза, заявката се отказва и трябва да я подадете отново.
Губи ли хакнатият сайт позиции в Google?
Да, ако заразата остане дълго. Предупреждението отблъсква посетителите, а спам страниците разреждат сайта. След почистване позициите обикновено се възстановяват за няколко седмици.
Достатъчно ли е само да сменя паролите?
Не. Ако в сайта има задна врата, нападателят се връща и без пароли. Смяната на паролите е първата стъпка, но не замества почистването и обновяването.
Заключение
Хакнатият сайт рядко е резултат от лична атака. Почти винаги е следствие от остарял софтуер, слаба парола или липса на наблюдение. Ако го хванете навреме, действате в правилния ред и затворите пробойната, сайтът се възстановява без трайни щети. Най-добрата защита обаче остава скучната: редовни обновления, резервни копия на отделно място и хостинг, който следи за зловреден код вместо вас.
Искате сайтът ви да се сканира за зловреден код и да има нощни резервни копия, без да мислите за това? Вижте хостинга със защитна стена, сканиране за вируси и възстановяване от панела.