DDoS атака: какво е, как работи и какви видове има
Какво е DDoS атака, как работят ботнетите, какви видове атаки има и какво да направите, ако сайтът ви бъде атакуван. Обяснено просто.
Една сутрин сайтът ви просто спира да се отваря. Хостингът работи, никой не е пипал нищо, а страниците зареждат безкрайно или връщат грешка. След час всичко се връща нормално, а вечерта историята се повтаря. Често зад такива случаи стои DDoS атака: опит сайтът да бъде затрупан с толкова много заявки, че да спре да обслужва истинските посетители.
В тази статия ще разберете какво е DDoS атака, как работи, какви видове атаки има, защо някой би атакувал точно вашия сайт и какво да направите, ако това се случи. Без технически жаргон там, където не е нужен, и без излишно плашене.
Накратко
- DDoS атаката залива сайта или сървъра с огромен брой заявки от хиляди устройства едновременно, докато той спре да отговаря.
- Устройствата обикновено са заразени компютри, рутери и камери, чиито собственици дори не подозират, че участват.
- Атаките са три основни вида: обемни, насочени към мрежовите протоколи и насочени към самия сайт.
- DDoS не е хакване: данни не се крадат, но услугата спира.
- Атака с голям обем не може да се спре само на самия сървър. Филтрирането трябва да става по-рано, в мрежата на доставчика.
Какво е DDoS атака
DDoS е съкращение от Distributed Denial of Service, или на български „разпределена атака за отказ от услуга“. Целта ѝ не е да открадне нещо, а да направи сайта, сървъра или мрежата недостъпни за хората, които наистина искат да ги ползват.
Най-лесно е да си я представите с пример. Малък магазин има една врата и един касиер. Ако пред вратата застанат хиляда души, които влизат, задават въпрос и излизат, без да купят нищо, истинските клиенти просто няма да могат да влязат. Магазинът не е ограбен, но за никого не работи. Точно това прави DDoS атаката със сайта ви.
Разликата между DoS и DDoS е в думата „разпределена“. При обикновената DoS атака заявките идват от един източник и той лесно се блокира. При DDoS те идват от хиляди или дори милиони различни адреси по целия свят. Затова атаката е много по-трудна за спиране: няма един виновник, когото да изключите.
Как работи DDoS атаката: ботнетите
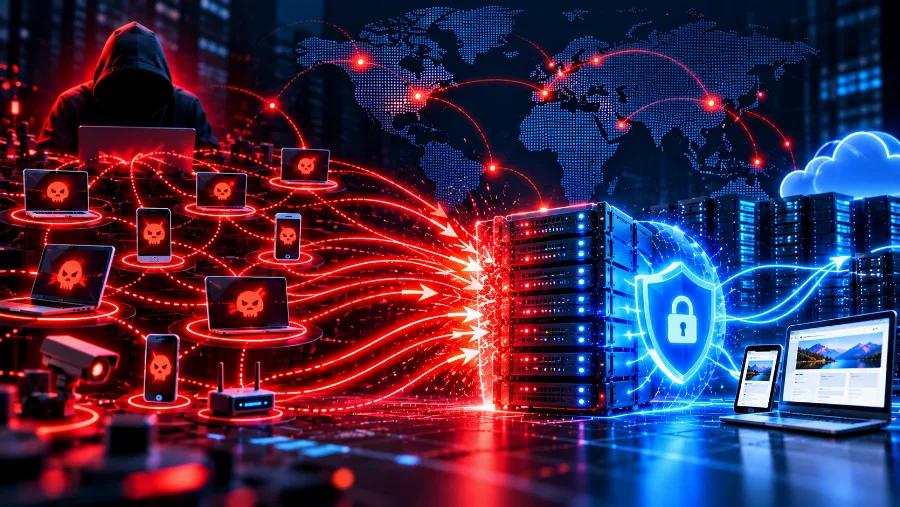
Повечето DDoS атаки се изпълняват чрез ботнет, мрежа от устройства, заразени със зловреден софтуер. Това могат да бъдат обикновени домашни компютри, стари рутери, охранителни камери, смарт телевизори и всякакви други устройства, свързани с интернет и лошо защитени.
Собствениците на тези устройства най-често нямат представа, че участват в атака. Устройството работи привидно нормално, но в даден момент получава команда от сървъра, който управлява ботнета, и започва да изпраща заявки към целта. Когато това направят десетки хиляди устройства едновременно, дори мощен сървър не успява да ги обработи.
Затова защитата на собствените устройства е и обществен въпрос. Смяната на фабричните пароли на рутера и камерите и редовното им обновяване пречат те да станат част от следващата атака срещу някой друг.
Видове DDoS атаки
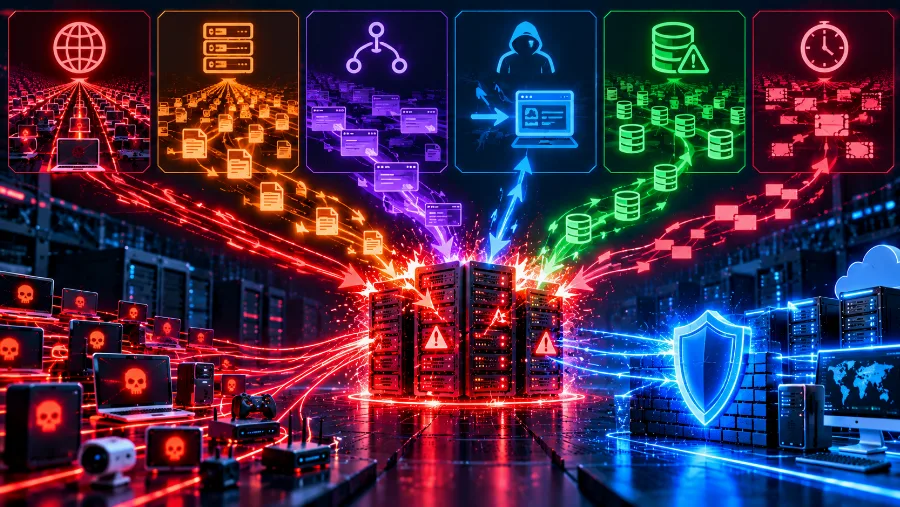
Атаките се различават по това коя част от пътя до сайта натоварват. Това е важно, защото всеки вид се спира по различен начин.
| Вид атака | Какво натоварва | Пример | Как се спира |
|---|---|---|---|
| Обемна | Интернет връзката до сървъра | UDP наводнение, DNS amplification | Филтриране в мрежата на доставчика, преди трафикът да стигне до сървъра |
| На ниво протокол | Мрежовото оборудване и ресурсите на сървъра за връзки | SYN flood | Специализирани мрежови филтри и правилни настройки на сървъра |
| На ниво приложение (L7) | Самия сайт: PHP, базата данни, търсенето | Масови HTTP заявки към тежки страници | Анализ на поведението, ограничения на броя заявки и кеширане |
Обемните атаки са най-грубите. Целта им е просто да запълнят интернет връзката, както наводнение запушва път. Измерват се в гигабити в секунда, а най-големите регистрирани атаки достигат терабити. Срещу тях сървърът сам по себе си е безсилен, защото връзката е запълнена още преди трафикът да стигне до него.
Атаките на ниво протокол използват начина, по който устройствата установяват връзка помежду си. Атакуващият започва хиляди връзки, но никога не ги довършва, и сървърът изчерпва капацитета си за чакащи връзки.
Атаките на ниво приложение са най-хитрите. Те изглеждат като нормални посещения, но са насочени към най-тежките части на сайта: търсене, филтри, количка или вход. Не им трябва голям обем, защото всяка заявка кара сървъра да работи много. Затова са и най-трудни за разпознаване.
DNS amplification: когато DNS става оръжие
Един от най-известните видове обемна атака използва DNS, системата, която превежда имената на сайтовете в IP адреси. Ако искате да разберете по-подробно как работи тя, вижте статията какво е DNS.
Идеята е проста. Някои DNS сървъри в интернет са настроени неправилно и отговарят на всеки, който ги попита. Атакуващите изпращат към тях кратки въпроси, но подменят адреса на подателя с адреса на жертвата. Отговорът е многократно по-голям от въпроса и отива не при атакуващия, а при целта. Така малко усилие от едната страна се превръща в огромен поток трафик от другата.
Затова доставчиците на хостинг и интернет внимават сървърите им да не отговарят на чужди заявки и да не могат да бъдат използвани по този начин.
Защо някой би атакувал вашия сайт
Много собственици на малки сайтове смятат, че DDoS атаките засягат само банки и големи компании. Истината е, че атаки се поръчват срещу сравнително малки суми, а причините са най-различни:
- Нелоялна конкуренция. Онлайн магазин, който не работи в деня на разпродажба, губи клиенти, които отиват другаде.
- Изнудване. Атакуващият спира сайта за кратко и иска плащане, за да не го направи отново.
- Отвличане на вниманието. Атаката понякога служи за прикритие, докато се опитва друг вид пробив.
- Идеологически причини. Сайтове на институции, медии и организации стават цел заради позиция, която са заели.
- Игри и лични конфликти. Игрови сървъри и стриймъри често са цел на атаки от недоволни играчи.
Понякога сайтът пада и без никаква атака: публикация, която внезапно стане популярна, може да доведе повече посетители, отколкото хостингът е предвиден да понесе. Ефектът е подобен, но причината е съвсем различна.
Какво показват логовете по време на атака
Ако имате достъп до статистиката на хостинга или до логовете на сървъра, атаката обикновено оставя характерни следи:
- рязък скок на трафика, който не съвпада с кампания, публикация или сезонен пик;
- хиляди заявки от различни IP адреси, често от държави, от които сайтът обикновено няма посетители;
- много заявки към една и съща страница или адрес, например към търсенето или формата за вход;
- необичайни или празни данни за браузъра, от който идват заявките;
- натоварване на процесора и паметта до максимума, без реален ръст на поръчките или запитванията.
Тези признаци не са доказателство сами по себе си, но когато се съберат няколко наведнъж, вероятността да става дума за атака е голяма.
Какво да направите по време на DDoS атака
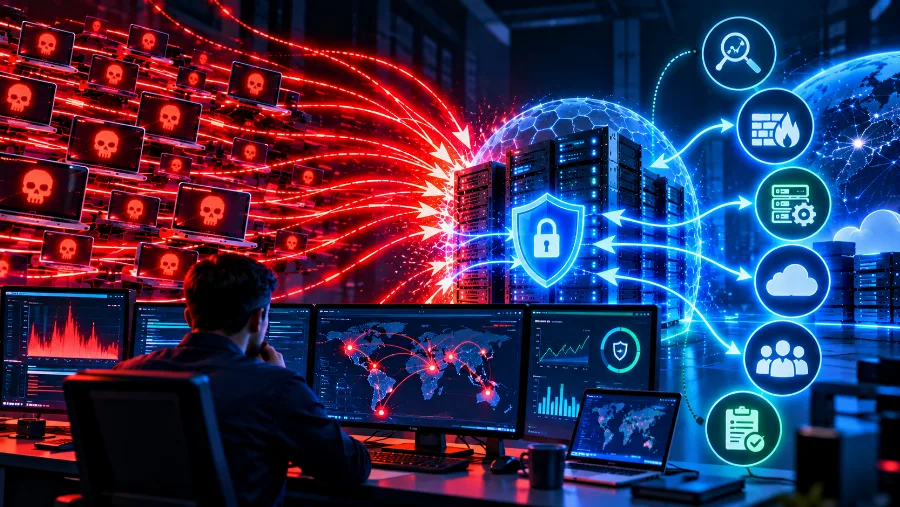
Първото правило е да не действате прибързано. Ето разумен ред на стъпките:
- Свържете се веднага с хостинга. Те виждат трафика на ниво мрежа и могат да кажат дали става дума за атака и какво се филтрира в момента.
- Не рестартирайте сървъра отново и отново. Това не спира атаката, а само удължава времето, в което сайтът не работи.
- Запишете какво се случва. Часове, симптоми, съобщения за грешки и екранни снимки ще помогнат на хостинга, а при нужда и на органите.
- Не плащайте откуп. Ако получите искане за пари, плащането не гарантира нищо и само ви отбелязва като лесна цел.
- Проверете и другите услуги. Пощата, приложенията и другите сайтове на същия сървър също може да са засегнати.
- Помислете за следващия път. След като атаката отмине, вижте какво е било уязвимо и какво може да се подобри.
DDoS атаката не е хакване
Това е едно от най-честите обърквания. При DDoS атака никой не влиза в сайта ви, не чете базата данни и не краде пароли. Атаката спира услугата, но не я пробива. Когато трафикът отмине, сайтът работи точно както преди, с всичките си данни.
Това не означава, че DDoS е безобиден. Час престой в неподходящ момент може да струва повече от месечния бюджет за хостинг. Освен това, както споменахме, атаката понякога се използва за прикритие на опит за пробив. Затова след всяка атака е добре да проверите и сигурността на сайта: обновени ли са системата и плъгините и няма ли непознати администратори.
Как се спира DDoS атака
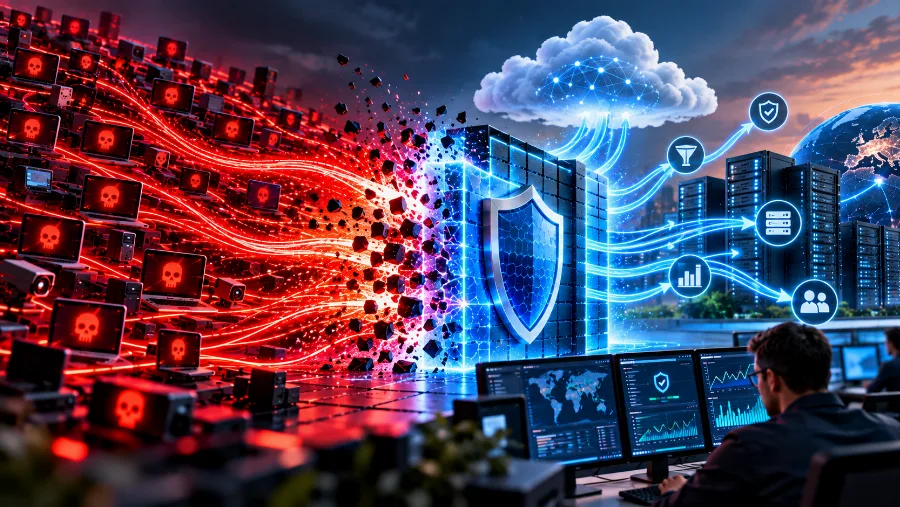
Ключовият принцип е, че атаката трябва да се спре възможно най-далеч от сървъра. Ако огромният трафик стигне до него, връзката вече е запълнена и никакви настройки на самия сървър няма да помогнат. Затова ефективната защита работи на няколко нива:
- В мрежата на доставчика. Специализирано оборудване разпознава и отсява фалшивия трафик, преди да стигне до сървъра.
- Ограничения на броя заявки. Един адрес не може да изпраща неограничено много заявки за кратко време.
- Кеширане. Готовите копия на страниците се връщат бързо, без да натоварват PHP и базата данни.
- Наблюдение. Необичайното поведение се забелязва навреме, а не когато сайтът вече не работи.
Затова плъгин за сигурност в WordPress, колкото и добър да е, не спасява от обемна атака. Той работи вътре в сайта, а трафикът задръства пътя много преди това. Как точно работи мрежовата защита, слой по слой, и какво остава ваша отговорност, сме описали на страницата за DDoS защита.
DDoS и VPS: кой отговаря за защитата
При споделения хостинг защитата на мрежата изцяло е грижа на доставчика. При VPS нещата са малко по-различни. Филтрирането на големите атаки пак става в мрежата на доставчика, защото само там е възможно. Настройките на самия сървър обаче, като защитната стена, ограниченията на връзките и кеширането, са ваша отговорност, ако VPS-ът не е управляван.
Затова, ако имате проект, който често е цел на атаки, обърнете внимание каква мрежова защита е включена, когато избирате VPS сървър. А ако тепърва се чудите дали VPS е правилният избор за вас, започнете от статията какво е VPS.
Как да подготвите сайта предварително
Най-добрият момент да мислите за DDoS е преди атаката, а не по време на нея. Няколко прости стъпки правят голяма разлика, когато денят дойде:
- Включете наблюдение на сайта. Безплатна услуга, която проверява сайта на всяка минута и ви праща съобщение при проблем, ще ви каже за атаката веднага, а не когато клиент се оплаче.
- Включете кеширането. Колкото повече страници се връщат като готови копия, толкова по-малко работа има сървърът и толкова повече издържа при натоварване.
- Олекотете тежките страници. Търсенето, филтрите и формите са любимата цел на атаките на ниво приложение. Ограничете колко често един посетител може да ги ползва.
- Пазете в тайна истинския адрес на сървъра. Ако сайтът минава през услуга за защита или CDN, не публикувайте директния IP адрес на сървъра в DNS записи на поддомейни или в имейли. Иначе атакуващите могат да заобиколят защитата.
- Имайте план и контакти. Запишете предварително как се свързвате с поддръжката на хостинга и кой от екипа какво прави при проблем. В стресова ситуация няма да губите време да търсите телефона.
- Проверете какво включва хостингът ви. Попитайте дали има мрежова защита от DDoS, дали е включена в цената и какво се случва със сайта при много голяма атака.
Нито една от тези стъпки не изисква голям бюджет, но заедно те превръщат атаката от катастрофа в неприятен, но кратък епизод.
Митове за DDoS атаките
- „Атакуват само големите.“ Малките сайтове често са по-лесна цел, защото рядко имат защита, а атака срещу тях струва малко.
- „Повече ресурси решават проблема.“ По-мощният сървър издържа малко по-дълго, но срещу обемна атака не помага. Връзката се запълва независимо от процесора.
- „Плъгинът за сигурност ме пази.“ Той пази от пробиви, но не и от трафик, който запушва връзката, преди да стигне до сайта.
- „Атаката ще ми изтрие сайта.“ DDoS не изтрива и не променя данни. Той само прави сайта временно недостъпен.
Често задавани въпроси
Какво означава съкращението DDoS?
DDoS идва от английското Distributed Denial of Service, или „разпределена атака за отказ от услуга“. „Разпределена“ означава, че заявките идват от много различни устройства едновременно.
Законни ли са DDoS атаките?
Не. В България, както и в почти всички държави, умишленото прекъсване на чужда информационна система е престъпление. Това важи и за поръчването на атака, не само за самото ѝ изпълнение.
Колко дълго продължава една DDoS атака?
Повечето атаки траят от няколко минути до няколко часа. Някои се повтарят на вълни в продължение на дни, особено когато целта е изнудване или конкуренция.
Може ли да бъде атакуван домашният ми интернет?
Да, ако някой знае публичния ви IP адрес. Това се случва най-вече на геймъри и стриймъри. Ако адресът ви е динамичен, рестартът на рутера често го сменя и атаката спира. При повтарящи се атаки или статичен адрес се обърнете към интернет доставчика си.
Влияе ли DDoS атаката на позициите в Google?
Кратка атака няма ефект. Ако сайтът е недостъпен дълго или често, търсачката може да не успее да го обходи и временно да го покаже по-ниско. След като сайтът се стабилизира, позициите обикновено се възстановяват.
Заключение
DDoS атаката е опит сайтът да бъде затрупан, а не разбит. Тя не краде данни, но може да спре продажбите, запитванията и доверието на клиентите в най-неподходящия момент. Добрата новина е, че срещу нея има ефективна защита. Ключът е тя да работи преди трафикът да стигне до сървъра, а не след това. Знаейки как работят атаките, вече можете да прецените дали сайтът ви е защитен и какво да направите, ако някой ден все пак бъде атакуван.
Искате сайтът ви да остане онлайн дори по време на атака? Вижте как мрежовата защита спира фалшивия трафик, преди да стигне до сървъра.