Защо имейлите отиват в спам: SPF, DKIM и DMARC
Защо имейлите отиват в спам, какво правят SPF, DKIM и DMARC, как да проверите пощата си и как да настроите записите стъпка по стъпка.
Изпращате оферта на клиент, а той ви звъни след два дни, за да пита кога ще получи офертата. Писмото е стигнало, но е попаднало в папката за спам и никой не го е видял. Това се случва на много фирми и в повечето случаи причината не е в текста, а в няколко липсващи или грешни записа в настройките на домейна.
В тази статия ще разберете защо имейлите отиват в спам, как пощенските системи решават на кого да вярват и какво правят SPF, DKIM и DMARC. Ще видите и как да проверите собствената си поща, как да настроите записите стъпка по стъпка и кои други причини могат да пратят писмата ви на грешното място.
Накратко
- Най-честата причина писмата да отиват в спам е, че домейнът не доказва, че писмото наистина идва от него.
- SPF казва кои сървъри имат право да изпращат от ваше име, DKIM подписва всяко писмо, а DMARC обединява двете проверки и казва какво да се случи с писмата, които не ги минат.
- Gmail, Yahoo и Outlook вече изискват тези записи, особено от податели, които изпращат много писма.
- Проверката отнема минута: отворете оригинала на изпратено писмо и потърсете резултатите за трите записа.
- Освен записите значение имат репутацията на домейна, съдържанието на писмата и чистотата на списъците с получатели.
Защо имейлите отиват в спам
Имейлите отиват в спам най-често, защото домейнът на подателя не е удостоверен със SPF, DKIM и DMARC. На второ място са лошата репутация на сървъра или домейна, подозрителното съдържание и старите списъци с получатели.
Пощенските системи получават милиарди писма на ден, а голяма част от тях са нежелани или опасни. Затова всяко входящо писмо минава през поредица от проверки, преди да бъде показано на получателя. Системата се опитва да отговори на два въпроса: наистина ли писмото идва от този, който твърди, че го е изпратил, и има ли причина да му се вярва.
Ако на първия въпрос няма ясен отговор, писмото веднага става подозрително. Причината е проста: адресът на подателя в едно писмо може да бъде подправен толкова лесно, колкото и обратният адрес върху плик. Без допълнителна защита всеки може да изпрати писмо, което изглежда, че идва от office@firma.bg. Точно така работят повечето фишинг атаки.
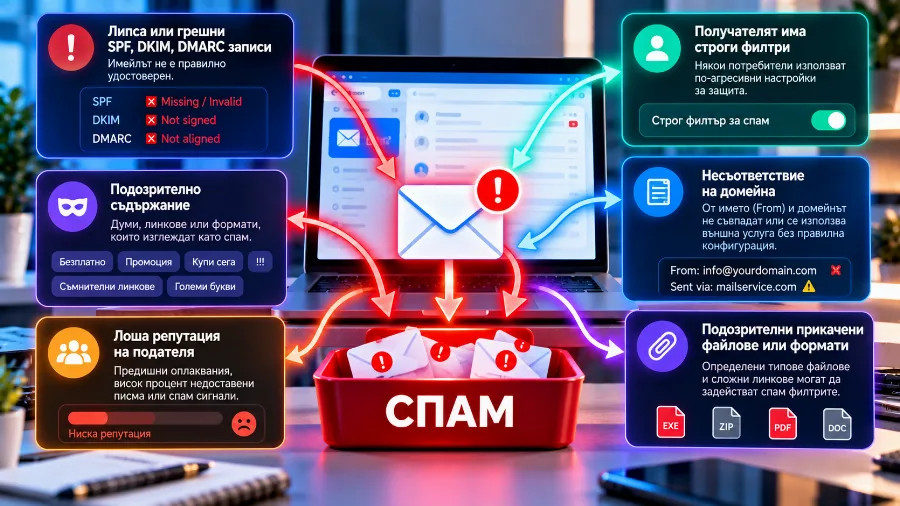
Най-честите причини писмата на една фирма да отиват в спам са:
- Липсващи или грешни записи за удостоверяване. Домейнът няма SPF, DKIM или DMARC, или ги има, но не покриват всички услуги, през които се изпращат писма.
- Лоша репутация. Сървърът или домейнът са изпращали спам в миналото, например от заразен сайт или от компрометирана пощенска кутия.
- Съдържанието на писмото. Агресивни думи, само картинка без текст, много линкове или подозрителни прикачени файлове.
- Поведението на получателите. Ако хората често маркират писмата ви като спам или изобщо не ги отварят, системите го забелязват.
- Стари и неподдържани списъци. Масови писма до несъществуващи адреси са сигурен знак за изпращач, който не подбира получателите си.
Как пощенските системи решават на кого да вярват
Когато писмото стигне до сървъра на получателя, той първо поглежда от кой сървър е дошло и на кой домейн твърди, че принадлежи. След това прави справка в DNS, публичната система, в която домейнът пази информация за себе си. Там проверява дали домейнът е разрешил на този сървър да изпраща от негово име и дали писмото носи валиден подпис.
Ако отговорите са положителни, писмото продължава към следващите филтри, които оценяват съдържанието и репутацията. Ако не са, то може да бъде преместено в спам или направо отхвърлено. С други думи, записите за удостоверяване не гарантират, че писмото ще стигне до входящата кутия, но без тях шансът да стигне е много по-малък.
Всички тези записи се добавят в DNS настройките на домейна. Ако искате да разберете по-добре как работи тази система и какви видове записи има, вижте статията какво е DNS.
Какво е SPF: кой има право да изпраща от вашия домейн
SPF (Sender Policy Framework) е списък на сървърите, които имат право да изпращат писма от името на вашия домейн. Той се публикува като TXT запис в DNS и изглежда приблизително така:
v=spf1 include:_spf.hosting.bg ip4:192.0.2.10 ~all
Записът започва с версията, следват разрешените източници, а накрая стои правило за всички останали. В примера писма могат да се изпращат през сървърите на хостинга и от един конкретен IP адрес. Окончанието ~all означава, че писмата от други сървъри трябва да се третират като подозрителни, а -all означава, че трябва да бъдат отхвърлени.
Има няколко правила, които често се нарушават. Домейнът може да има само един SPF запис. Ако добавите втори, вместо да допълните първия, проверката се проваля и за двата. Освен това SPF допуска най-много десет справки в DNS при проверка. Всяко include е поне една справка, а някои услуги сами съдържат още няколко. Ако изпращате през много външни системи, лесно можете да надхвърлите лимита, без да разберете.
SPF има и едно слабо място: той проверява техническия адрес, от който е дошло писмото, а не адреса, който получателят вижда в полето „От“. Затова сам по себе си не стига, за да спре подправянето на подателя.
Какво е DKIM: цифров подпис на всяко писмо
DKIM (DomainKeys Identified Mail) добавя към всяко изпратено писмо цифров подпис. Сървърът, който изпраща, подписва писмото с частен ключ, който пази само за себе си. Публичният ключ се публикува в DNS на домейна, така че всеки получател може да провери подписа.
Ако някой промени писмото по пътя или се опита да изпрати писмо от ваше име, без да има частния ключ, подписът няма да съвпадне. Така DKIM доказва две неща: че писмото наистина е минало през сървър, на който имате доверие, и че съдържанието му не е пипано.
Публичният ключ се записва под име, което съдържа т.нар. селектор, например default._domainkey.firma.bg. Селекторът позволява на един домейн да има няколко ключа едновременно. Това е удобно, когато изпращате писма и през хостинга, и през система за бюлетини: всяка услуга получава свой ключ. Препоръчителната дължина на ключа е 2048 бита. По-кратките ключове вече се смятат за слаби.
Какво е DMARC: правилото, което обединява двете
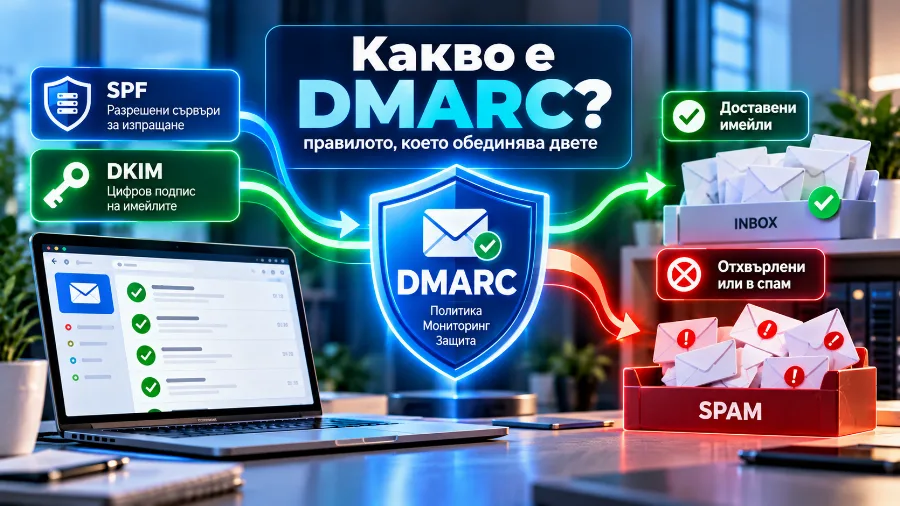
DMARC (Domain-based Message Authentication, Reporting and Conformance) отговаря на въпроса, който SPF и DKIM оставят открит: какво да се случи с писмо, което не мине проверките. Той също се публикува като TXT запис, на адрес _dmarc.firma.bg, и може да изглежда така:
v=DMARC1; p=none; rua=mailto:dmarc@firma.bg
Най-важната част е правилото p. Със стойност none получателите само ви изпращат отчети, без да променят нищо. С quarantine писмата, които не минат, отиват в спам. С reject те се отхвърлят напълно. Адресът след rua е мястото, на което пощенските системи ще изпращат обобщени отчети кой и откъде е изпращал писма от вашия домейн.
DMARC добавя и още едно условие: домейнът, проверен от SPF или DKIM, трябва да съвпада с домейна в полето „От“, което вижда получателят. Точно това затваря вратата за подправяне. Не е достатъчно писмото да е подписано от някого. То трябва да е подписано от вас.
Най-безопасно е да започнете с p=none и да четете отчетите няколко седмици. Така ще видите дали някоя законна услуга, например счетоводната програма или онлайн магазинът, изпраща писма, без да е включена в SPF и DKIM. Когато всичко е покрито, преминете към quarantine, а после и към reject.
SPF, DKIM и DMARC накратко
Трите записа работят заедно и всеки покрива различна част от проверката:
| Запис | Какво проверява | Къде се записва | От какво пази |
|---|---|---|---|
| SPF | Дали сървърът има право да изпраща от домейна | TXT запис на самия домейн | Писма от чужди сървъри |
| DKIM | Дали писмото е подписано и не е променяно | TXT запис под селектор._domainkey | Подправяне и промяна по пътя |
| DMARC | Дали проверките съвпадат с адреса в полето „От“ | TXT запис на _dmarc | Изпращане от ваше име от трети лица |
Какво изискват Gmail, Yahoo и Outlook
От 2024 г. Gmail и Yahoo изискват всеки подател да има поне SPF или DKIM и правилно настроен обратен DNS запис за изпращащия сървър. За податели, които изпращат над 5000 писма на ден, изискванията са по-строги: трябват SPF, DKIM и DMARC, адресът в полето „От“ трябва да съвпада с проверения домейн, масовите писма трябва да имат връзка за отписване с едно кликване, а делът на писмата, маркирани като спам, трябва да остава под 0,3%. През 2025 г. Microsoft въведе подобни правила за Outlook.com.
Дори ако изпращате само по няколко десетки писма на ден, няма смисъл да чакате да стигнете до лимита. Пощенските системи оценяват всеки подател и тези, които са настроили и трите записа, се ползват с повече доверие.
Как да проверите дали записите ви са наред
Най-бързият начин е да изпратите писмо от фирмения адрес до личен адрес в Gmail. Отворете писмото, натиснете трите точки горе вдясно и изберете „Показване на оригинала“. В горната част ще видите резултатите от трите проверки. Ако срещу SPF, DKIM и DMARC пише PASS, всичко е наред. Ако пише FAIL, NEUTRAL или някой ред липсва, има какво да се оправи.
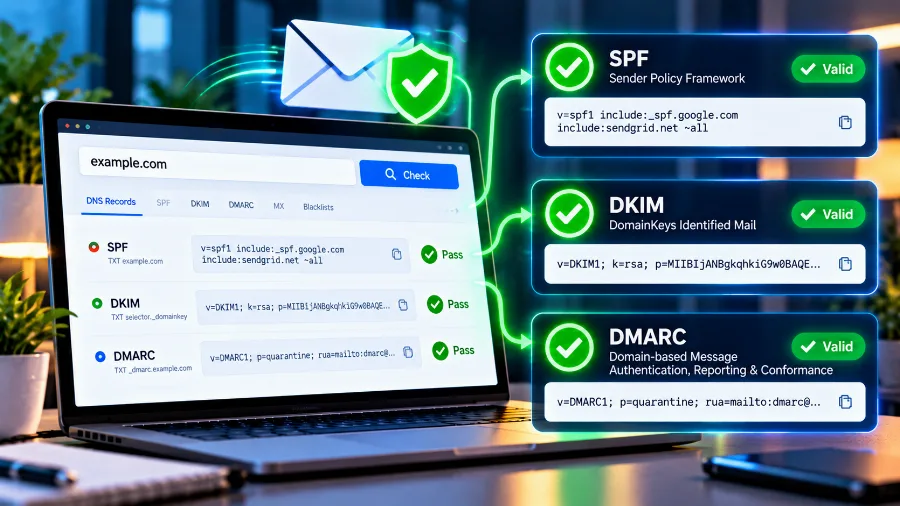
Можете да проверите записите и директно в DNS настройките на домейна. Потърсете TXT запис, който започва с v=spf1, запис с име, завършващо на ._domainkey, и запис с име _dmarc. Ако някой от тях липсва, знаете откъде да започнете. Има и безплатни онлайн инструменти, които проверяват записите по името на домейна и показват грешките на разбираем език.
Как да настроите записите стъпка по стъпка
Ако пощата ви е към хостинга, част от работата обикновено вече е свършена. Въпреки това е добре да минете през всяка стъпка и да се уверите, че нищо не е пропуснато:
- Съставете списък на всичко, което изпраща писма от ваше име. Пощата към хостинга, онлайн магазинът, CRM системата, програмата за фактури, системата за бюлетини. Всяка от тях трябва да бъде покрита.
- Създайте или допълнете SPF записа. Добавете всички услуги от списъка в един общ запис. Всеки доставчик посочва в документацията си какво точно трябва да се добави.
- Включете DKIM за всяка услуга. В контролния панел на хостинга DKIM обикновено се включва с едно натискане. За външните услуги ще получите запис, който трябва да добавите в DNS.
- Добавете DMARC запис с правило none. Посочете адрес за отчетите, за предпочитане отделна кутия, защото писмата с отчети могат да бъдат много.
- Проверете резултата. Изпратете тестово писмо от всяка услуга и вижте оригинала му. И трите проверки трябва да показват PASS.
- Затегнете правилото постепенно. След няколко седмици без проблеми в отчетите сменете правилото на quarantine, а по-късно и на reject.
Промените в DNS обикновено започват да действат до час, но понякога отнемат до 24 часа. Ако тестът не мине веднага, изчакайте малко, преди да търсите грешка.
Когато изпращате и през външни услуги
Повечето фирми изпращат писма не от едно, а от няколко места. Офертите тръгват от пощата, потвърждението за поръчка от онлайн магазина, а бюлетинът от външна платформа. Ако само пощата е включена в SPF и DKIM, писмата от другите услуги ще се провалят на проверката и ще отиват в спам, въпреки че са напълно законни.
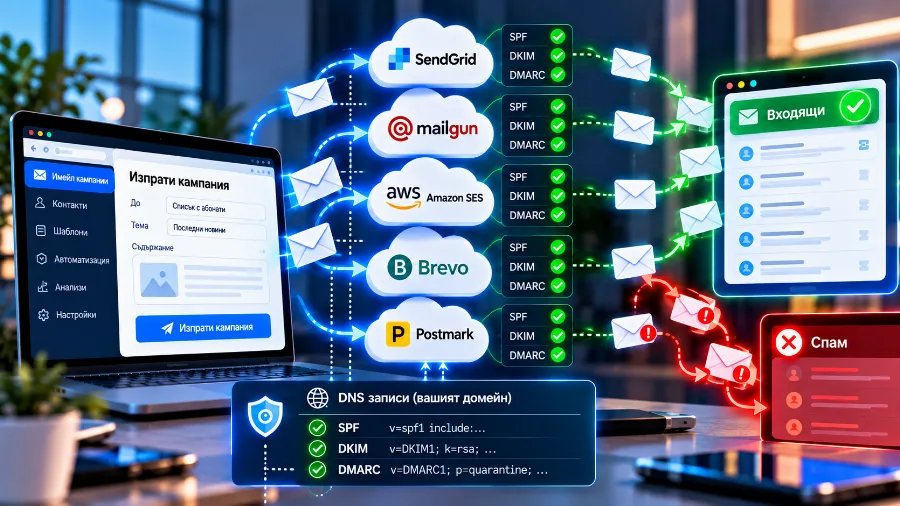
Затова при всяка нова услуга, която ще изпраща писма от ваше име, първата задача е да я добавите в записите. Ако изпращате масови кампании, помислете дали да не ги пускате от отделен поддомейн, например news.firma.bg. Така евентуалните оплаквания от бюлетините няма да навредят на репутацията на основния домейн. Как работи това, ще видите в статията какво е поддомейн.
Други причини писмата да попадат в спам
Понякога и трите записа са наред, а писмата пак не стигат до входящата кутия. Тогава причината обикновено е в репутацията или в самите писма.
- Сървърът е в черен списък. Ако от същия сървър или IP адрес е изпращан спам, той може да попадне в публични черни списъци, като тези на Spamhaus, които пощенските системи следят. Проверката е безплатна и отнема секунди.
- Липсва обратен DNS запис. Ако изпращате от собствен VPS, IP адресът трябва да има обратен запис, който сочи към име, свързано с вашия домейн. Без него много системи отхвърлят писмата направо.
- Рязко увеличение на изпращаните писма. Нов домейн, който изведнъж изпраща хиляди писма, изглежда подозрително. Увеличавайте обема постепенно.
- Съдържанието предизвиква съмнение. Писмо, което е само голяма картинка, писмо с много линкове или с прикачен архив от непознат подател лесно попада във филтрите.
- Няма връзка за отписване. При бюлетините получателите, които не могат да се отпишат лесно, натискат „Спам“, а това вреди на всички следващи писма.
- Сайтът или пощата са компрометирани. Заразен сайт може да изпраща хиляди спам писма от сървъра без ваше знание. Ако репутацията ви изведнъж се срине, проверете дали сайтът не е хакнат. Как да разберете това и какво да направите, ще намерите в статията хакнат сайт.
Когато писмата отиват в спам само при един получател
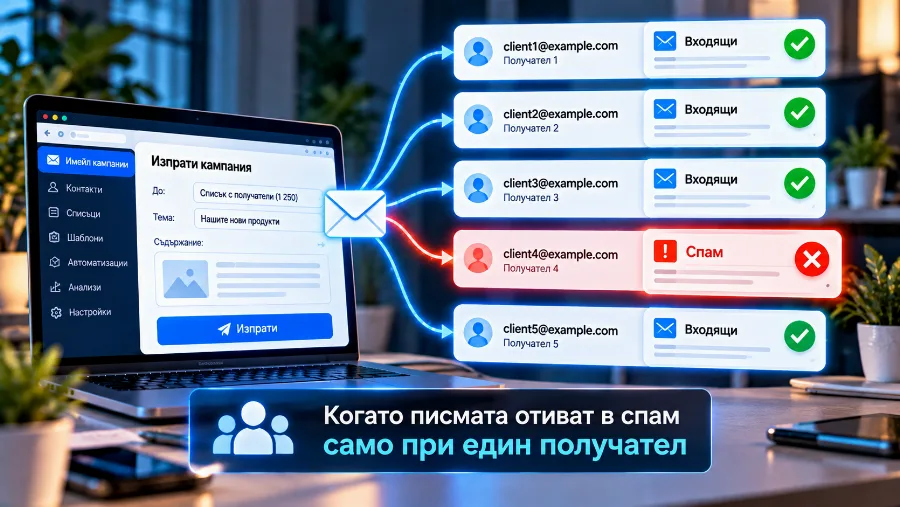
Ако проблемът е само с конкретен клиент или конкретна фирма, причината често е в техните филтри, а не във вашата поща. Някои фирми използват строги корпоративни системи, които проверяват писмата по свои правила.
В такъв случай помолете получателя да намери писмото в спама и да го маркира като нормално. Още по-добре е да добави адреса ви в списъка с доверени податели. Ако имате достъп до човек от техния ИТ отдел, той може да види точната причина в журналите на пощенския сървър. Тази информация често спестява часове гадаене.
Грешки, които да избегнете
- Два SPF записа на един домейн. Вместо да добавите втори запис, допълнете съществуващия. Два записа означават провалена проверка.
- Твърде много include в SPF. Над десет справки в DNS водят до грешка. Махнете услугите, които вече не използвате.
- DMARC с reject от първия ден. Ако някоя законна услуга не е покрита, писмата ѝ ще бъдат отхвърлени и може да не разберете дълго време.
- Забравена услуга. Нова програма за фактури или нов онлайн магазин, който изпраща писма, без да е добавен в записите.
- Нечетени отчети. DMARC отчетите показват кой изпраща писма от ваше име. Ако никой не ги чете, губите най-ценната информация.
- Липсваща защита на домейни, които не изпращат писма. Ако имате домейн само за сайт, добавете SPF с
-allи DMARC с reject, за да не може никой да изпраща от негово име.
Често задавани въпроси
Ще престанат ли писмата да отиват в спам, щом настроя SPF, DKIM и DMARC?
Записите премахват най-честата причина, но не гарантират входящата кутия. Значение имат и репутацията на домейна, съдържанието на писмата и това как реагират получателите.
Трябват ли ми и трите записа, ако изпращам малко писма?
Да. Големите пощенски системи изискват поне SPF или DKIM от всички податели, а писмата с трите записа получават повече доверие, независимо от обема.
Мога ли сам да добавя записите?
Да, ако имате достъп до DNS настройките на домейна. Добавянето на TXT запис отнема минута. По-трудната част е да съберете точните стойности от всяка услуга, която изпраща писма.
Какво означава ~all и -all в SPF?
И двете се отнасят за сървърите, които не са в списъка. С ~all писмата от тях се третират като подозрителни, а с -all трябва да бъдат отхвърлени. Повечето домейни започват с ~all.
Колко време отнема промяната да започне да действа?
Обикновено до час, а понякога до 24 часа, докато новите записи се разпространят в DNS.
Защо писмата ми отиват в спам само в Outlook?
Всяка пощенска система има свои филтри и своя оценка за репутацията на податели. Проверете оригинала на писмото там и вижте дали трите проверки минават. Ако минават, причината вероятно е в репутацията или в съдържанието.
Заключение
Повечето писма, които отиват в спам, не са спам. Просто домейнът не е доказал, че те наистина идват от него. SPF казва кои сървъри имат право да изпращат от ваше име, DKIM подписва всяко писмо, а DMARC обединява двете и казва какво да се случи, ако някоя проверка не мине. Настройте трите записа, покрийте всяка услуга, която изпраща писма, и затягайте DMARC постепенно. След това се грижете за репутацията: чисти списъци, нормално съдържание и сигурен сайт.
Търсите хостинг, в който фирмената поща е включена? Изберете план и настройте SPF, DKIM и DMARC веднъж за целия домейн.